Live-Webinar
Patching im KI-Zeitalter:
Live-Webinar mit Praxis-Beispiel bei der Krankenkasse SLKK: Automatisierte Updates von Endpoints und Servern
Donnerstag, 22. Oktober 2026, 11.00 Uhr
In nur einem halben Jahr hat sich das Tempo dramatisch verschärft:
-
KI-Modelle finden heute in einem Durchlauf hunderte Schwachstellen, für die früher red Teams und Bug Bounty Hunter Monate brauchten.
-
Bis vor Kurzem reichte es aus, Patches und Updates gesammelt zu fixen Zeitpunkten auszuspielen.
-
Ein Verfahren, das man heute als fahrlässig bezeichnen muss.
In Fachkreisen nennen wir es die «Patch Apokalypse».
Die einzig sinnvolle Methode ist das automatisierte Ausspielen von Patches und Updates. Da auch Cyberkriminelle die gleichen fortschrittlichen KI-Modelle nutzen, müssen wir das Zeitfenster zwischen Erkennen und Beheben der Schwachstelle so klein wie nur irgend möglich halten.
Wie das automatisierte Patching von Endpoints und Servern in der Praxis genau abläuft, zeigen wir live und konkret anhand der Schweizerischen Krankenkasse SLKK.
Die SLKK blickt auf eine über 100-jährige Geschichte zurück und versichert rund 13'500 Personen in 20 Kantonen. Als Krankenkasse arbeitet sie täglich mit besonders schützenswerten Gesundheits- und Personendaten – entsprechend hoch sind die Anforderungen an Datenschutz und Cybersicherheit.
Ein wichtiger Bestandteil davon ist ein konsequentes und systematisches Patch-Management. Am Beispiel der SLKK zeigen wir, wie sich dieser Prozess automatisieren lässt, welche Unterschiede es zwischen Endpoints und Servern gibt und wie dabei Sicherheit, Stabilität und Verfügbarkeit in Einklang gebracht werden.
Die Schwerpunkte im Überblick:
-
Warum die alten Patch-Rhythmen nicht mehr genügen: Wie hat sich die Bedrohungslage verändert und weshalb müssen Unternehmen heute schneller auf neue Schwachstellen reagieren?
-
Endpoints gestaffelt statt auf einen Schlag: Wie werden Windows-Updates, Firmware und über 3'000 Drittapplikationen automatisiert in Wellen verteilt? Die nächste Gerätegruppe kommt erst an die Reihe, wenn die vorherige sauber durchgelaufen ist. Wie funktioniert das in der Praxis – und wann wird ein Patch bewusst vorgezogen?
-
Server erst beobachten, dann patchen: Warum ist bei Servern ein vorsichtigeres Vorgehen gefragt als bei Endpoints? Wie spielen Testsysteme und Wartungsfenster zusammen, wie wird mit kritischen Schwachstellen ab CVSS 9 umgegangen – und wo liegt die Balance zwischen Sicherheit und Verfügbarkeit?
-
Devil's Advocate, die unbequemen Fragen: Philippe Hirzel hinterfragt das Vorgehen aus Sicht eines skeptischen IT-Leiters. Reicht Patching gegen Zero-Days überhaupt? Was passiert, wenn ein Hersteller ein Update zurückzieht? Und wie viel Kontrolle bleibt beim Kunden, wenn Prozesse weitgehend automatisiert ablaufen?
Event-Details
Datum und Zeit
Programm
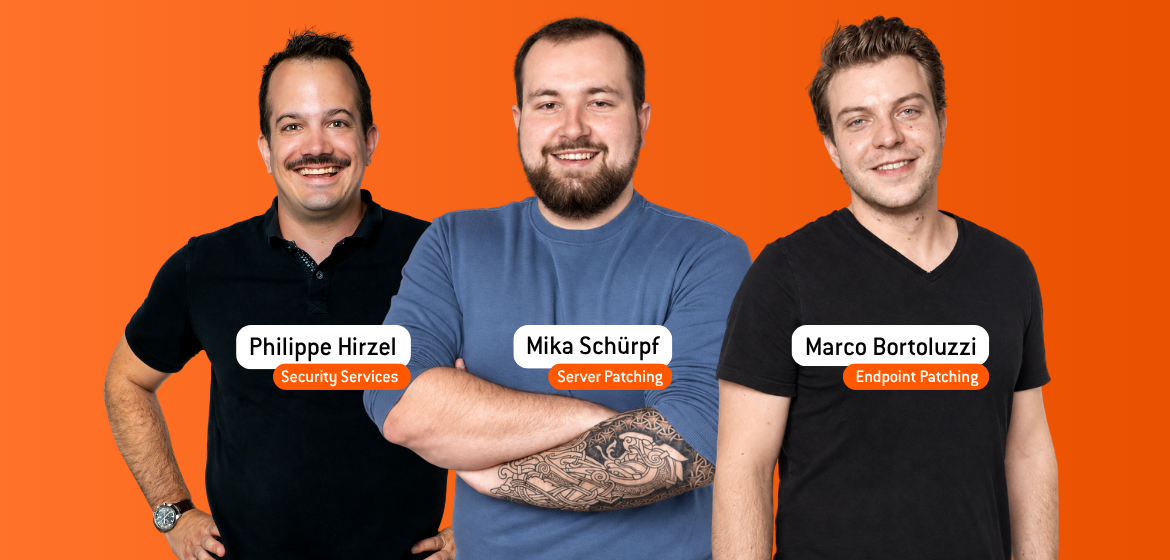
11:05 Die Patch Apokalypse im vollen Ausmass: Zahlen, die wir für unmöglich gehalten hätten..., Philippe Hirzel
11:10 Endpoints: Update-Ringe, Drittanwendungen und vorgezogene Patches, Marco Bortoluzzi
11:25 Server: Testsysteme, Wartungsfenster und Vorgehen bei kritischen Lücken, Mika Schürpf
11:40 Fragen & Antworten
11:45 Abschluss
Ort
Online mit Microsoft Teams
Systems Engineer Workplace Services
Teamleitung Maintenance & Improvement Team
Teilnehmer-Bewertungen vergangener Webinare
Webinar · März 2025
«Microsoft Defender Bootcamp»
4.71 / 5
★★★★★
Durchschnittliche Bewertung
Webinar · März 2026
«Virtualisierung am Wendepunkt»
5.00 / 5
★★★★★
Durchschnittliche Bewertung
Frage- und Antwortsession mit dem Experten
- Marco, Mika und Philippe beantwortet live Ihre Fragen.
- Seit Frühling 2025 sind wir zertifizierter Microsoft Solutions Partner im Bereich Security.
- Eine wachsende Zahl an Unternehmen vertraut auf unsere Security-Expertise.
Eine wertvolle Gelegenheit, Ihre dringendsten Fragen zu stellen und Klarheit zu bekommen, wie es um die Sicherheit Ihres Unternehmens steht.
Melden Sie sich gleich jetzt an!
Wir freuen uns auf Sie.